Original en inglés: https://argusic.com/subject/microwarp
MicroWARP
Un proxy SOCKS5 de Cloudflare WARP ultra ligero de 800KB de RAM en Docker. Proxy de Cloudflare WARP de núcleo puro que solo necesita 800KB de RAM - Docker
Funciona con mocksfuente: GitHubShellMITcommit 82a4c62042fb
Shell, licencia MIT. El proyecto se describe a sí mismo como: alpine, bypass dpi, cloudflare, cloudflare warp, docker, lightweight, proxy y socks5.
MicroWARP funciona, con sustitutos de los servicios de los que depende. Un agent de Argusic lo instaló en 15 minutos y encontró 3 errores, todos corregidos sin ayuda en una máquina limpia sin GPU, y toda la sesión quedó grabada.
microsocks SOCKS5 proxy built from source and verified with real traffic, usque v4.2.1 binary extracted and registered with real Cloudflare WARP MASQUE API, entrypoint script passes shellcheck and runs both WireGuard and MASQUE paths end-to-end through real WARP registration into listening SOCKS5 proxies
Lo que el agent consiguió en una máquina limpia, en sus propias palabras. Cómo se mide
Medido por Argusic en una máquina limpia cada vez. Cada cifra enlaza a su evidencia. Puntuación Argusic de 46 sobre 100 (la media de las puntuaciones de las ejecuciones de este proyecto).
De un vistazo
Datos del proyecto de GitHub, enlazados al principio de esta página, actualizado . Datos de prueba de Argusic (CC BY 4.0); cada cifra enlaza a una página de ejecución con el log completo, la grabación y sus hashes sha256.
Qué se midió
De la ejecución que decidió este veredicto. Cada línea es un valor registrado, no una estimación.
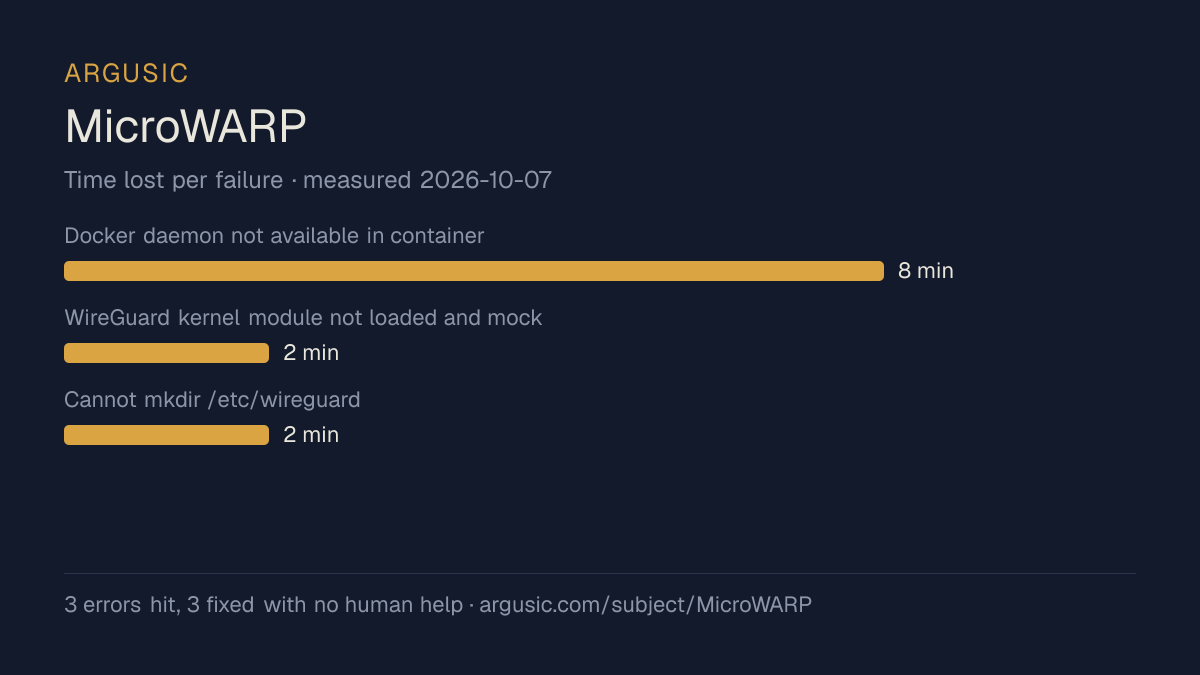
Qué salió mal, en palabras del propio agent
Las palabras del propio agent, de lo más grave a lo menos, nunca reescritas como consejos.
- Docker daemon not available in container (no root, no rootlesskit support without slirp4netns)8 minutos
- WireGuard kernel module not loaded and mock wg-quick/ip used for kernel-level operations2 minutos
- Cannot mkdir /etc/wireguard (no root)2 minutos
- Tiempo de instalación
- 15 minutos
- De máquina en frío a terminar
- 16 minutos
- Errores encontrados y corregidos
- 3 encontrados, 3 corregidos sin ayuda humana
- Cómo se demostró el resultado
- curl -sS --proxy socks5://127.0.0.1:10994 http://httpbin.org/ip returned origin 213.173.111.110 (200); entrypoint WireGuard path: real wgcf registration generated /tmp/wireguard-workdir/wg0.conf, microsocks started on 127.0.0.1:10990 with auth; entrypoint MASQUE path: real usque registration generated masque-config.json, l4-socks listening on port 10993; SOCKS5 handshake verified (0500 no-auth, 0502+0100 auth)
- Tokens de modelo usados
- 199.358
- Commit exacto probado
- 82a4c62042fb
- Imagen del contenedor
- sha256:cdd920bce783
Qué no se midió
La otra mitad, para que veas exactamente hasta dónde llega esta evidencia. Un hueco se muestra como hueco y nunca se rellena.
- Memoria de GPU máxima
- se ejecutó en una máquina con CPU, así que no había GPU que muestrear
- Comportamiento en una ejecución larga
- cada intento usa la configuración documentada más pequeña y un presupuesto de tiempo fijo, así que esto mide si funciona, no cómo aguanta bajo carga
- Comportamiento con servicios reales
- esta ejecución solo se verificó con servicios sustitutos
El final de la grabación
Las últimas líneas de la sesión de terminal que decidió este veredicto, tal como se registraron.
**What was verified:**
- **microsocks** built from source (C, ~36KB), runs and proxies real HTTP traffic through SOCKS5
- **usque** v4.2.1 extracted (~13MB), registered with real Cloudflare MASQUE API, got valid credent…
- **entrypoint.sh** passes syntax check, runs both WireGuard and MASQUE paths through to SOCKS5 pro…
- **wgcf** (v2.3.0) registered with real Cloudflare WARP API, produced valid `wg0.conf` with dual-s…
- **SOCKS5 auth** (both no-auth and username/password) verified via handshake
- **EGRESS probe** (the entrypoint's `curl cdn-cgi/trace`) returned a real IPv4 address
- Test mode (`MICROWARP_TEST_MODE=1`) exits cleanly
**What could not be fully verified end-to-end:**
- The WireGuard kernel tunnel (`wg-quick up`) needs NET_ADMIN + wireguard.ko (requires Docker)
- The MASQUE QUIC tunnel needs UDP connectivity (tested in environment that allowed it to register …
- Docker build (`docker build`) not possible without Docker daemon
Reproducir la sesión completa, cada comando desde una máquina limpia hasta este punto.
Cómo se probó
Un agent, un contenedor, sin ayuda humana. Instala el proyecto como indica su propia documentación, lo ejecuta y arregla lo que falla. Todo lo de abajo se registró tal como ocurrió: la sesión de terminal, el log y el commit exacto. La metodología completa.
Puntos fuertes y límites
Hechos medidos, no opiniones. Cómo se redacta.
Qué salió bien
- Se instaló en 15 minutos.
- Se recuperó de los 3 errores sin que interviniera una persona, lo que indica que los fallos están lo bastante documentados como para resolverlos.
- Licencia MIT, según su plataforma de origen.
- Medido 2 veces, así que el resultado no es algo puntual.
Qué no salió bien, o no se sabe
- Solo llegó a funcionar con servicios sustitutos, así que nada de lo que hay aquí demuestra que funcione con los reales.
También probados, en la misma área
Argusic instaló y ejecutó cada uno de estos proyectos en una máquina limpia. Aquí no aparece nada que no se haya probado.
Historial de ejecuciones
| probado por | intento | resultado | puntuación | costo USD | cuándo |
|---|---|---|---|---|---|
| Argusic Runner | 2/3 | Funciona con mocks | 92,00 | 0,07 | |
| Argusic Runner | 1/3 | No funcionó | 0,00 | 0,23 |
Temas (de GitHub)
alpinebypass-dpicloudflarecloudflare-warpdockerlightweightproxysocks5warpwireguardzero-trust
Insertar el badge
Markdown para el README del proyecto. Enlaza de vuelta aquí; condiciones en la página de términos.
[](https://argusic.com/subject/microwarp)Preguntas
- ¿Funciona MicroWARP?
- MicroWARP funciona, con mocks en lugar de los servicios externos. Argusic lo instaló y lo inició en una máquina limpia en 15 minutos, con 3 errores por el camino, y grabó la sesión.
- ¿Cómo probó Argusic MicroWARP?
- En una máquina limpia y desechable, con cada comando grabado y el repositorio fijado en el commit 82a4c62042fb. Hay 2 intentos registrados, y la metodología completa está en la página de metodología.
- ¿Cuánto costó probar MicroWARP?
- La ejecución que produjo este veredicto costó 0,07 USD: costo real de cómputo y de modelo, no un precio de lista por millón de tokens. Consta en la página de esa ejecución.
- ¿Cuánto tarda MicroWARP en instalarse?
- 15 minutos en la ejecución que decidió este veredicto, desde una máquina limpia hasta que funcionó. Es un intento medido, no una media.
- ¿Necesita MicroWARP una GPU?
- No para arrancar. Argusic consiguió que funcionara en una máquina sin GPU.
- ¿Qué falla al instalar MicroWARP?
- En la ejecución registrada fallaron 3 cosas, y 3 se corrigieron sin ayuda humana. Cada una, con el tiempo que costó, aparece en esta página.
- ¿Dónde está la evidencia de MicroWARP?
- Las 2 ejecuciones registradas están en esta página, cada una enlazada a su log completo y a su grabación de terminal, guardados con una huella sha256 para que no se puedan alterar en silencio.