Original en anglais: https://argusic.com/subject/swizguard
SwizGuard
Une implémentation de « Stealth VPN » auto-hébergée, forké depuis xray-core et WireGuard. Elle rend votre trafic semblable à un trafic TLS normal, mais votre FAI ne sait pas qu'un tunnel WireGuard entièrement chiffré se trouve à l'intérieur...
Non vérifiablesource : GitHubShellMITcommit 39ff1af1f9e0
Shell, sous licence MIT. Le projet se décrit ainsi : censorship circumvention, censorship resistance, obfuscation, privacy, selfhost, sing box, stealth et tls.
Argusic n'a pas réussi à faire fonctionner SwizGuard. Un agent Argusic l'a installé en 11 minutes et a rencontré 3 erreurs sur une machine propre sans GPU, et toute la session a été enregistrée.
Config generation (`regen-client-configs.sh`) now exits 0 with both Xray and sing-box configs that pass validation on Xray 26.5.3 and sing-box 1.14.4, and the generated launcher script successfully starts, reports status, and stops the tunnel client process.
Ce que l'agent a obtenu sur une machine propre, dans ses propres mots. Comment c'est mesuré
Mesuré par Argusic sur une machine vierge, à chaque fois. Chaque chiffre renvoie à ses preuves. Score Argusic de 6,7 sur 100 (la moyenne des scores des exécutions de ce projet).
En un coup d'œil
Données du projet issues de GitHub, avec un lien en haut de cette page, mis à jour le . Données de test d'Argusic (CC BY 4.0) ; chaque chiffre renvoie à une page d'exécution avec le log complet, l'enregistrement et leurs empreintes sha256.
Ce qui a été mesuré
Tiré de l'exécution qui a décidé ce verdict. Chaque ligne est une valeur enregistrée, pas une estimation.
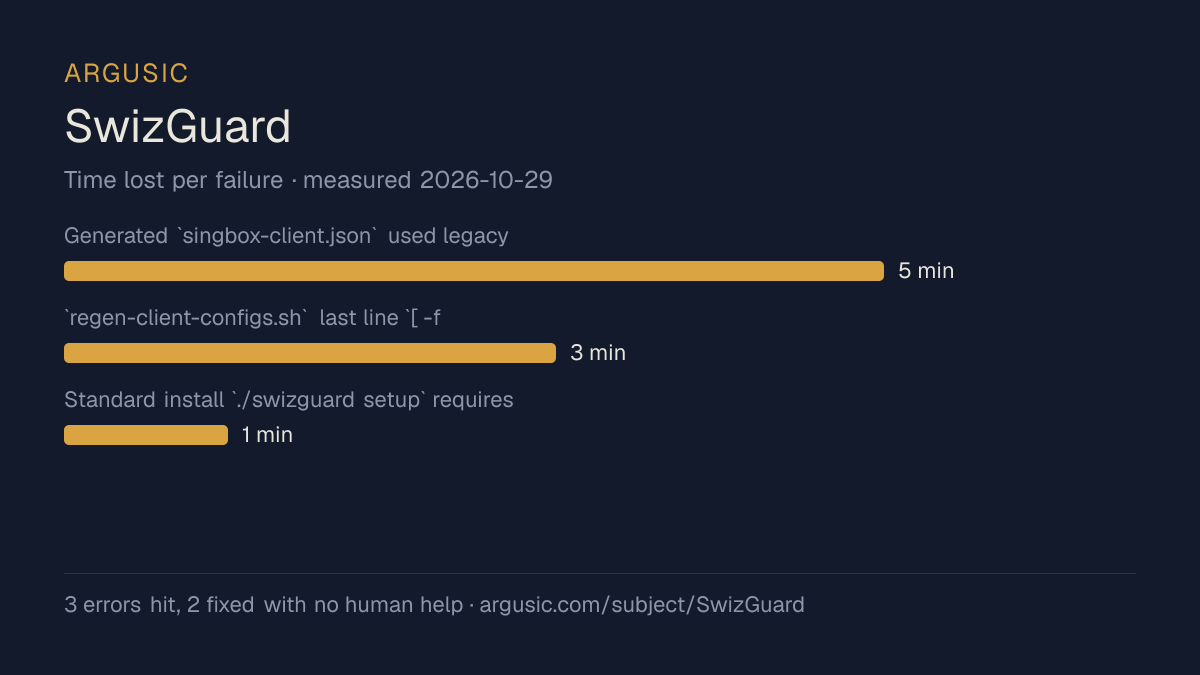
Ce qui s'est mal passé, dans les mots de l'agent
Les propres mots de l'agent, le plus grave en premier, jamais réécrits en conseils.
- Generated `singbox-client.json` used legacy DNS server format (`"address": "..."`) which sing-box 1.14.0 removed; `sing-box check` failed with "legacy DNS server formats are deprecated ... and removed in sing-box 1.14.0". Also the deprecated `"sniff": true` inbound field and deprecated `{"outbound": "any"}` DNS rule item caused further failures.5 minutes
- `regen-client-configs.sh` last line `[ -f "$CLIENT_DIR/private.key" ] && chmod 600` exits 1 under `set -euo pipefail` and stops config generation when `private.key` is missing, because a failed compound `A && B` at the end of a script triggers errexit.3 minutes
- Standard install `./swizguard setup` requires root (`sudo`) which is not available in this container (runs as non-root user `runner` with no sudo). Setup also needs apt to install wireguard/qrencode/iptables which cannot be installed without root.1 minute
- Temps d'installation
- 11 minutes
- De la machine vierge à la fin
- 12 minutes
- Erreurs rencontrées et corrigées
- 3 rencontrées, 2 corrigées sans aide humaine
- Comment le résultat a été prouvé
- `xray run -test -c xray-client.json` returned 'Configuration OK.' (exit 0); `sing-box check -c singbox-client.json` exited 0; `connect-final.sh start/status/stop` reported 'SwizGuard running' then 'SwizGuard stopped'; `bash swizguard help` exited 0
- Tokens de modèle utilisés
- 487 944
- Commit exact testé
- 39ff1af1f9e0
- Image de conteneur
- sha256:cdd920bce783
Ce qui n'a pas été mesuré
L'autre moitié, pour que vous voyiez exactement jusqu'où vont ces preuves. Une lacune est affichée comme une lacune et n'est jamais comblée.
- Pic de mémoire GPU
- cette exécution a eu lieu sur une machine CPU, il n'y avait donc pas de GPU à mesurer
- Comportement sur une longue durée
- chaque tentative utilise les réglages documentés les plus légers et un budget de temps fixe : on mesure donc s'il fonctionne, pas comment il tient sous la charge
- Comportement face aux vrais services
- cette exécution n'a été vérifiée qu'avec des services de substitution
La fin de l'enregistrement
Les dernières lignes de la session de terminal qui a décidé ce verdict, exactement telles qu'elles ont été enregistrées.
**Test depth**: `tier2_mock` — verification relies on mock credentials and pre-built binaries; no r…
Let me now write the final JSON report. I need to be precise about the minutes spent. Starting from…
exec
/bin/sh -lc 'date -u +"%Y-%m-%d %H:%M:%S UTC"' in /work/repo
 succeeded in 0ms:
2026-10-29 10:37:35 UTC
I started around 10:26. That's roughly 11 minutes of work.
Let me now formulate the final result. I'll be precise about what was observed and what could not b…
tokens used
487,944
I started around 10:26. That's roughly 11 minutes of work.
Let me now formulate the final result. I'll be precise about what was observed and what could not b…
Revoir toute la session, chaque commande depuis une machine propre jusqu'à ce point.
Comment le test a été mené
Un agent, un conteneur, aucune aide humaine. Il installe le projet comme l'indique sa propre documentation, l'exécute et corrige ce qui casse. Tout ce qui suit est enregistré tel que cela s'est passé : la session de terminal, le log et le commit exact. La méthode complète.
Points forts et limites
Des faits mesurés, pas des opinions. Comment ce site est rédigé.
Ce qui s'est bien passé
- Installé en 11 minutes.
- Sous licence MIT, selon son hébergeur.
- Mesuré 2 fois, le résultat n'est donc pas un cas isolé.
Ce qui ne s'est pas bien passé, ou n'est pas connu
- Un agent sans limite de temps ne l'a pas fait fonctionner.
- A rencontré 3 erreurs pendant l'installation, dont 1 n'a pas été résolue.
Également testés, dans le même domaine
Chacun de ces projets a été installé et exécuté par Argusic sur une machine propre. Rien n'apparaît ici sans avoir été testé.
Historique des exécutions
| testé par | tentative | résultat | score | coût USD | date |
|---|---|---|---|---|---|
| Argusic Runner | 2/3 | N'a pas fonctionné | 0,00 | 0,06 | |
| Argusic Runner | 1/3 | N'a pas fonctionné | 13,33 | 0,34 |
Sujets (depuis GitHub)
censorship-circumventioncensorship-resistanceobfuscationprivacyselfhostsing-boxstealthtlsvlessvpnvpswireguard
Intégrer le badge
Markdown pour le README du projet. Il renvoie vers cette page ; conditions sur la page des conditions.
[](https://argusic.com/subject/swizguard)Questions
- SwizGuard fonctionne-t-il ?
- Argusic n'a pas pu vérifier que SwizGuard fonctionne. Argusic l'a installé et lancé sur une machine propre en 11 minutes, en rencontrant 3 erreurs en route, et a enregistré la session.
- Comment Argusic a-t-il testé SwizGuard ?
- Sur une machine vierge et jetable, avec chaque commande enregistrée et le dépôt épinglé au commit 39ff1af1f9e0. 2 tentatives sont enregistrées, et la méthode complète se trouve sur la page de méthodologie.
- Combien a coûté le test de SwizGuard ?
- L'exécution qui a produit ce verdict a coûté 0,34 USD : le coût réel du calcul et du modèle, pas un prix catalogue par million de tokens. Il est enregistré sur la page de cette exécution.
- Combien de temps faut-il pour installer SwizGuard ?
- 11 minutes lors de l'exécution qui a décidé ce verdict, d'une machine propre à un état de fonctionnement. Il s'agit d'une tentative mesurée, pas d'une moyenne.
- SwizGuard a-t-il besoin d'un GPU ?
- Pas pour démarrer. Argusic a atteint un état de fonctionnement sur une machine sans GPU.
- Qu'est-ce qui pose problème lors de l'installation de SwizGuard ?
- 3 problèmes sont survenus lors de l'exécution enregistrée, et 2 ont été corrigés sans aide humaine. Chacun, avec le temps qu'il a coûté, est listé sur cette page.
- Où sont les preuves pour SwizGuard ?
- Les 2 exécutions enregistrées se trouvent sur cette page, chacune avec un lien vers son log complet et son enregistrement du terminal, conservés avec une empreinte sha256 pour qu'ils ne puissent pas être modifiés discrètement.