Original en inglés: https://argusic.com/subject/swizguard
SwizGuard
Una implementación 'Stealth VPN' self-hosted, bifurcada de xray-core y WireGuard. Hace que tu tráfico parezca tráfico TLS normal, pero tu ISP no sabe que dentro hay un túnel WireGuard completamente cifrado...
No se pudo verificarfuente: GitHubShellMITcommit 39ff1af1f9e0
Shell, licencia MIT. El proyecto se describe a sí mismo como: censorship circumvention, censorship resistance, obfuscation, privacy, selfhost, sing box, stealth y tls.
Argusic no consiguió que SwizGuard funcionara. Un agent de Argusic lo instaló en 11 minutos y encontró 3 errores en una máquina limpia sin GPU, y toda la sesión quedó grabada.
Config generation (`regen-client-configs.sh`) now exits 0 with both Xray and sing-box configs that pass validation on Xray 26.5.3 and sing-box 1.14.4, and the generated launcher script successfully starts, reports status, and stops the tunnel client process.
Lo que el agent consiguió en una máquina limpia, en sus propias palabras. Cómo se mide
Medido por Argusic en una máquina limpia cada vez. Cada cifra enlaza a su evidencia. Puntuación Argusic de 6,7 sobre 100 (la media de las puntuaciones de las ejecuciones de este proyecto).
De un vistazo
Datos del proyecto de GitHub, enlazados al principio de esta página, actualizado . Datos de prueba de Argusic (CC BY 4.0); cada cifra enlaza a una página de ejecución con el log completo, la grabación y sus hashes sha256.
Qué se midió
De la ejecución que decidió este veredicto. Cada línea es un valor registrado, no una estimación.
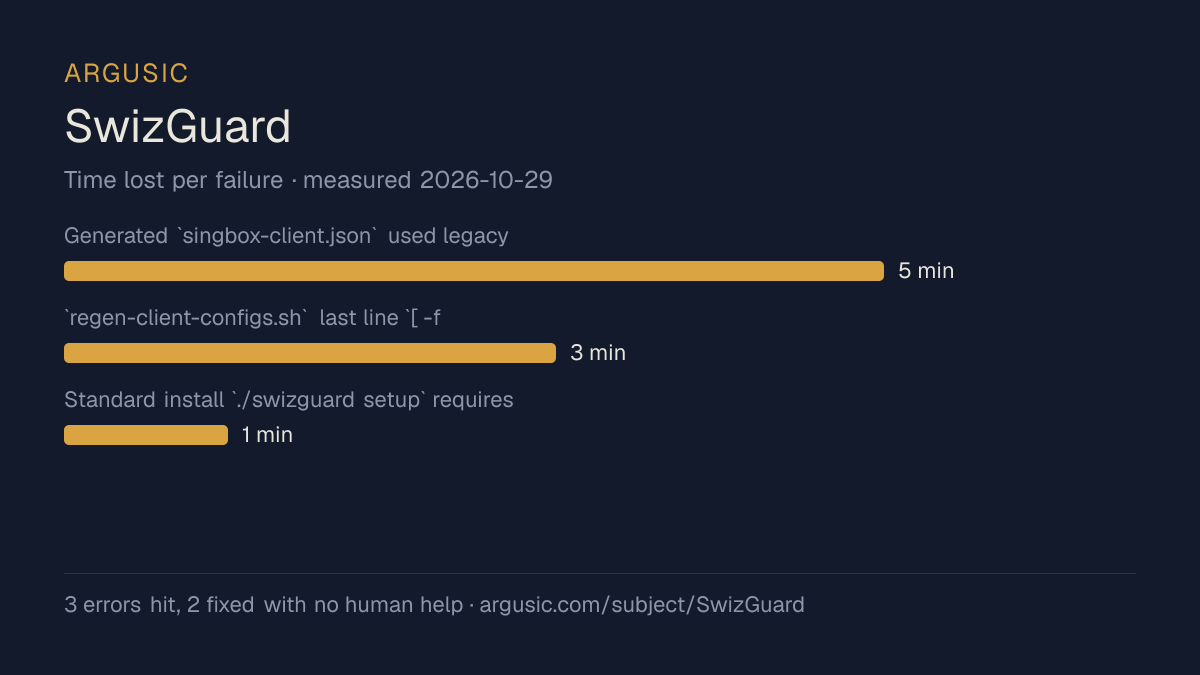
Qué salió mal, en palabras del propio agent
Las palabras del propio agent, de lo más grave a lo menos, nunca reescritas como consejos.
- Generated `singbox-client.json` used legacy DNS server format (`"address": "..."`) which sing-box 1.14.0 removed; `sing-box check` failed with "legacy DNS server formats are deprecated ... and removed in sing-box 1.14.0". Also the deprecated `"sniff": true` inbound field and deprecated `{"outbound": "any"}` DNS rule item caused further failures.5 minutos
- `regen-client-configs.sh` last line `[ -f "$CLIENT_DIR/private.key" ] && chmod 600` exits 1 under `set -euo pipefail` and stops config generation when `private.key` is missing, because a failed compound `A && B` at the end of a script triggers errexit.3 minutos
- Standard install `./swizguard setup` requires root (`sudo`) which is not available in this container (runs as non-root user `runner` with no sudo). Setup also needs apt to install wireguard/qrencode/iptables which cannot be installed without root.1 minuto
- Tiempo de instalación
- 11 minutos
- De máquina en frío a terminar
- 12 minutos
- Errores encontrados y corregidos
- 3 encontrados, 2 corregidos sin ayuda humana
- Cómo se demostró el resultado
- `xray run -test -c xray-client.json` returned 'Configuration OK.' (exit 0); `sing-box check -c singbox-client.json` exited 0; `connect-final.sh start/status/stop` reported 'SwizGuard running' then 'SwizGuard stopped'; `bash swizguard help` exited 0
- Tokens de modelo usados
- 487.944
- Commit exacto probado
- 39ff1af1f9e0
- Imagen del contenedor
- sha256:cdd920bce783
Qué no se midió
La otra mitad, para que veas exactamente hasta dónde llega esta evidencia. Un hueco se muestra como hueco y nunca se rellena.
- Memoria de GPU máxima
- se ejecutó en una máquina con CPU, así que no había GPU que muestrear
- Comportamiento en una ejecución larga
- cada intento usa la configuración documentada más pequeña y un presupuesto de tiempo fijo, así que esto mide si funciona, no cómo aguanta bajo carga
- Comportamiento con servicios reales
- esta ejecución solo se verificó con servicios sustitutos
El final de la grabación
Las últimas líneas de la sesión de terminal que decidió este veredicto, tal como se registraron.
**Test depth**: `tier2_mock` — verification relies on mock credentials and pre-built binaries; no r…
Let me now write the final JSON report. I need to be precise about the minutes spent. Starting from…
exec
/bin/sh -lc 'date -u +"%Y-%m-%d %H:%M:%S UTC"' in /work/repo
 succeeded in 0ms:
2026-10-29 10:37:35 UTC
I started around 10:26. That's roughly 11 minutes of work.
Let me now formulate the final result. I'll be precise about what was observed and what could not b…
tokens used
487,944
I started around 10:26. That's roughly 11 minutes of work.
Let me now formulate the final result. I'll be precise about what was observed and what could not b…
Reproducir la sesión completa, cada comando desde una máquina limpia hasta este punto.
Cómo se probó
Un agent, un contenedor, sin ayuda humana. Instala el proyecto como indica su propia documentación, lo ejecuta y arregla lo que falla. Todo lo de abajo se registró tal como ocurrió: la sesión de terminal, el log y el commit exacto. La metodología completa.
Puntos fuertes y límites
Hechos medidos, no opiniones. Cómo se redacta.
Qué salió bien
- Se instaló en 11 minutos.
- Licencia MIT, según su plataforma de origen.
- Medido 2 veces, así que el resultado no es algo puntual.
Qué no salió bien, o no se sabe
- Un agent sin límite de tiempo no consiguió que funcionara.
- Encontró 3 errores durante la instalación, 1 de ellos sin resolver.
También probados, en la misma área
Argusic instaló y ejecutó cada uno de estos proyectos en una máquina limpia. Aquí no aparece nada que no se haya probado.
Historial de ejecuciones
| probado por | intento | resultado | puntuación | costo USD | cuándo |
|---|---|---|---|---|---|
| Argusic Runner | 2/3 | No funcionó | 0,00 | 0,06 | |
| Argusic Runner | 1/3 | No funcionó | 13,33 | 0,34 |
Temas (de GitHub)
censorship-circumventioncensorship-resistanceobfuscationprivacyselfhostsing-boxstealthtlsvlessvpnvpswireguard
Insertar el badge
Markdown para el README del proyecto. Enlaza de vuelta aquí; condiciones en la página de términos.
[](https://argusic.com/subject/swizguard)Preguntas
- ¿Funciona SwizGuard?
- Argusic no pudo verificar que SwizGuard funcione. Argusic lo instaló y lo inició en una máquina limpia en 11 minutos, con 3 errores por el camino, y grabó la sesión.
- ¿Cómo probó Argusic SwizGuard?
- En una máquina limpia y desechable, con cada comando grabado y el repositorio fijado en el commit 39ff1af1f9e0. Hay 2 intentos registrados, y la metodología completa está en la página de metodología.
- ¿Cuánto costó probar SwizGuard?
- La ejecución que produjo este veredicto costó 0,34 USD: costo real de cómputo y de modelo, no un precio de lista por millón de tokens. Consta en la página de esa ejecución.
- ¿Cuánto tarda SwizGuard en instalarse?
- 11 minutos en la ejecución que decidió este veredicto, desde una máquina limpia hasta que funcionó. Es un intento medido, no una media.
- ¿Necesita SwizGuard una GPU?
- No para arrancar. Argusic consiguió que funcionara en una máquina sin GPU.
- ¿Qué falla al instalar SwizGuard?
- En la ejecución registrada fallaron 3 cosas, y 2 se corrigieron sin ayuda humana. Cada una, con el tiempo que costó, aparece en esta página.
- ¿Dónde está la evidencia de SwizGuard?
- Las 2 ejecuciones registradas están en esta página, cada una enlazada a su log completo y a su grabación de terminal, guardados con una huella sha256 para que no se puedan alterar en silencio.