Original em inglês: https://argusic.com/subject/swizguard
SwizGuard
Uma implementação auto-hospedada de "Stealth VPN", forkada a partir de xray-core e WireGuard. Ela faz o seu tráfego parecer tráfego TLS normal, mas o seu ISP mal sabe que existe um túnel WireGuard inteiro e criptografado ali dentro...
Não foi possível verificarfonte: GitHubShellMITcommit 39ff1af1f9e0
Shell, licença MIT. O projeto se descreve como: censorship circumvention, censorship resistance, obfuscation, privacy, selfhost, sing box, stealth e tls.
A Argusic não conseguiu fazer SwizGuard executar. Em uma máquina limpa sem GPU, um agent da Argusic o instalou em 11 minutos e encontrou 3 erros, e a sessão inteira foi gravada.
Config generation (`regen-client-configs.sh`) now exits 0 with both Xray and sing-box configs that pass validation on Xray 26.5.3 and sing-box 1.14.4, and the generated launcher script successfully starts, reports status, and stops the tunnel client process.
O que o agent conseguiu em uma máquina limpa, nas palavras dele. Como isto é medido
Medido pela Argusic em uma máquina nova, todas as vezes. Cada número tem link para as suas evidências. Pontuação Argusic 6,7 de 100 (a média das pontuações das execuções deste projeto).
Visão geral
Dados do projeto de GitHub, com link no topo desta página, atualizado em . Dados de teste da Argusic (CC BY 4.0); cada número tem link para uma página de execução com o log completo, a gravação e os hashes sha256 deles.
O que foi medido
Da execução que decidiu este veredito. Cada linha é um valor registrado, não uma estimativa.
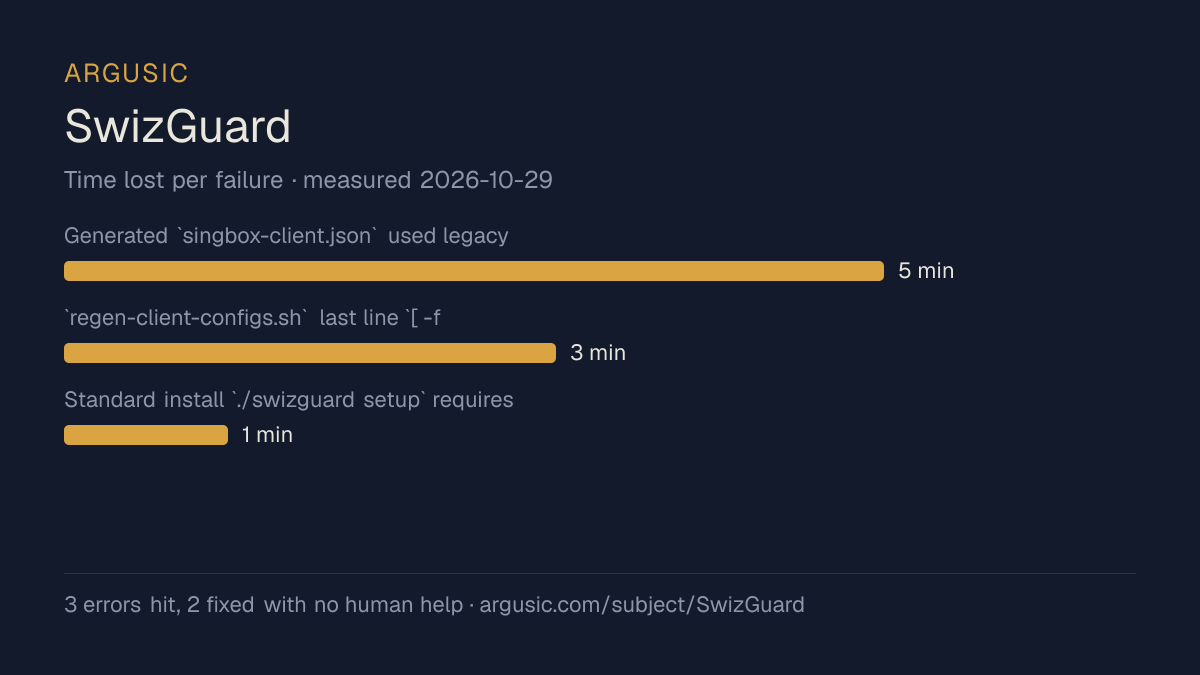
O que deu errado, nas palavras do agent
As palavras do próprio agent, das piores para as menores, nunca reescritas como conselho.
- Generated `singbox-client.json` used legacy DNS server format (`"address": "..."`) which sing-box 1.14.0 removed; `sing-box check` failed with "legacy DNS server formats are deprecated ... and removed in sing-box 1.14.0". Also the deprecated `"sniff": true` inbound field and deprecated `{"outbound": "any"}` DNS rule item caused further failures.5 minutos
- `regen-client-configs.sh` last line `[ -f "$CLIENT_DIR/private.key" ] && chmod 600` exits 1 under `set -euo pipefail` and stops config generation when `private.key` is missing, because a failed compound `A && B` at the end of a script triggers errexit.3 minutos
- Standard install `./swizguard setup` requires root (`sudo`) which is not available in this container (runs as non-root user `runner` with no sudo). Setup also needs apt to install wireguard/qrencode/iptables which cannot be installed without root.1 minuto
- Tempo de instalação
- 11 minutos
- Da máquina limpa até o fim
- 12 minutos
- Erros encontrados e corrigidos
- 3 encontrados, 2 corrigidos sem ajuda humana
- Como o resultado foi comprovado
- `xray run -test -c xray-client.json` returned 'Configuration OK.' (exit 0); `sing-box check -c singbox-client.json` exited 0; `connect-final.sh start/status/stop` reported 'SwizGuard running' then 'SwizGuard stopped'; `bash swizguard help` exited 0
- Tokens de modelo usados
- 487.944
- Commit exato testado
- 39ff1af1f9e0
- Imagem do container
- sha256:cdd920bce783
O que não foi medido
A outra metade, para você ver exatamente até onde estas evidências vão. Uma lacuna é mostrada como lacuna e nunca é preenchida.
- Pico de memória da GPU
- esta execução foi em uma máquina com CPU, então não havia GPU para medir
- Comportamento em uma execução longa
- cada tentativa usa as menores configurações documentadas e um orçamento de tempo fixo, então isto mede se ele executa, não como ele se comporta sob carga
- Comportamento com serviços reais
- esta execução foi verificada apenas com serviços substitutos
O fim da gravação
As últimas linhas da sessão de terminal que decidiu este veredito, exatamente como foram gravadas.
**Test depth**: `tier2_mock` — verification relies on mock credentials and pre-built binaries; no r…
Let me now write the final JSON report. I need to be precise about the minutes spent. Starting from…
exec
/bin/sh -lc 'date -u +"%Y-%m-%d %H:%M:%S UTC"' in /work/repo
 succeeded in 0ms:
2026-10-29 10:37:35 UTC
I started around 10:26. That's roughly 11 minutes of work.
Let me now formulate the final result. I'll be precise about what was observed and what could not b…
tokens used
487,944
I started around 10:26. That's roughly 11 minutes of work.
Let me now formulate the final result. I'll be precise about what was observed and what could not b…
Reproduzir a sessão inteira, cada comando desde a máquina limpa até este ponto.
Como foi testado
Um agent, um container, nenhuma ajuda humana. Ele instala o projeto do jeito que a própria documentação do projeto manda, executa o projeto e corrige o que quebra. Tudo abaixo é registrado como aconteceu: a sessão de terminal, o log e o commit exato. A metodologia completa.
Pontos fortes e limites
Fatos medidos, não opiniões. Como este conteúdo é escrito.
O que deu certo
- Instalado em 11 minutos.
- Licença MIT, segundo a plataforma onde o projeto está hospedado.
- Medido 2 vezes, então o resultado não é um caso isolado.
O que não deu certo, ou não se sabe
- Um agent sem limite de tempo não conseguiu fazê-lo executar.
- Encontrou 3 erros durante a configuração, 1 dos quais não foi resolvido.
Também testados, na mesma área
Cada um destes foi instalado e executado pela Argusic em uma máquina limpa. Nada aparece aqui sem ter sido testado.
Histórico de execuções
| testado por | tentativa | resultado | pontuação | custo USD | quando |
|---|---|---|---|---|---|
| Argusic Runner | 2/3 | Não executou | 0,00 | 0,06 | |
| Argusic Runner | 1/3 | Não executou | 13,33 | 0,34 |
Tópicos (de GitHub)
censorship-circumventioncensorship-resistanceobfuscationprivacyselfhostsing-boxstealthtlsvlessvpnvpswireguard
Incorporar o selo
Markdown para o README do projeto. Ele tem link de volta para esta página; os termos estão na página de termos.
[](https://argusic.com/subject/swizguard)Perguntas
- SwizGuard executa?
- A Argusic não conseguiu verificar se SwizGuard executa. A Argusic o instalou e iniciou em uma máquina limpa em 11 minutos, encontrando 3 erros no caminho, e gravou a sessão.
- Como a Argusic testou SwizGuard?
- Em uma máquina nova e descartável, com cada comando gravado e o repositório fixado no commit 39ff1af1f9e0. Há 2 tentativas registradas, e a metodologia completa está na página da metodologia.
- Quanto custou testar SwizGuard?
- A execução que produziu este veredito custou US$ 0,34: custo real de computação e de modelo, não um preço de tabela por milhão de tokens. Esse valor está registrado na página da execução.
- Quanto tempo leva para instalar SwizGuard?
- 11 minutos na execução que decidiu este veredito, de uma máquina limpa até um estado de execução. É uma tentativa medida, não uma média.
- SwizGuard precisa de GPU?
- Não para iniciar. A Argusic chegou a um estado de execução em uma máquina sem GPU.
- O que dá errado ao instalar SwizGuard?
- 3 coisas quebraram na execução registrada, e 2 foram corrigidas sem ajuda humana. Cada uma, com o tempo que custou, está listada nesta página.
- Onde estão as evidências de SwizGuard?
- Todas as 2 execuções registradas estão nesta página, cada uma com link para o seu log completo e a sua gravação do terminal, guardados com uma impressão digital sha256 para que não possam ser alterados discretamente.