Englisches Original: https://argusic.com/subject/wireguard-docs
wireguard-docs
Inoffizielle WireGuard-Dokumentation: Einrichtung, Verwendung, Konfiguration und vollständige Beispiel-Einrichtungen für VPNs, die sowohl Server als auch Roaming-Clients unterstützen.
LäuftQuelle: GitHubHomepageShellMITCommit f87afb4f646d
Shell, Lizenz MIT. Das Projekt beschreibt sich selbst als: internet, kernel module, linux, mesh networking, nat, networking, security und tunnel.
wireguard-docs läuft. Ein Argusic-Agent hat es in 45 Minuten installiert und ist auf 6 Fehler gestoßen und hat jeden davon ohne Hilfe behoben. Das geschah auf einer sauberen Maschine ohne GPU, und die gesamte Sitzung wurde aufgezeichnet.
The repo's example start.sh/stop.sh scripts run successfully on the container's built-in kernel WireGuard (built wg/ip toolchain in /tmp/wgtools), establishing real encrypted tunnels and passing TCP echo traffic across the example-simple-server-to-server, example-simple-client-to-server, example-internet-browsing-vpn, example-full, and example-lan-briding configs, with stop.sh cleanly removing all wg interfaces;
Was der Agent auf einer sauberen Maschine erreicht hat, in seinen eigenen Worten. So wird gemessen
Von Argusic jedes Mal auf einer frischen Maschine gemessen. Jede Zahl verlinkt auf ihren Nachweis. Argusic Score 90 von 100 (der Mittelwert der Lauf-Scores dieses Projekts).
Auf einen Blick
Projektdaten von GitHub, oben auf dieser Seite verlinkt, aktualisiert . Testdaten von Argusic (CC BY 4.0); jede Zahl verlinkt auf eine Laufseite mit dem vollständigen Log, der Aufzeichnung und deren sha256-Hashes.
Was gemessen wurde
Aus dem Lauf, der diesen Befund entschieden hat. Jede Zeile ist ein aufgezeichneter Wert, keine Schätzung.
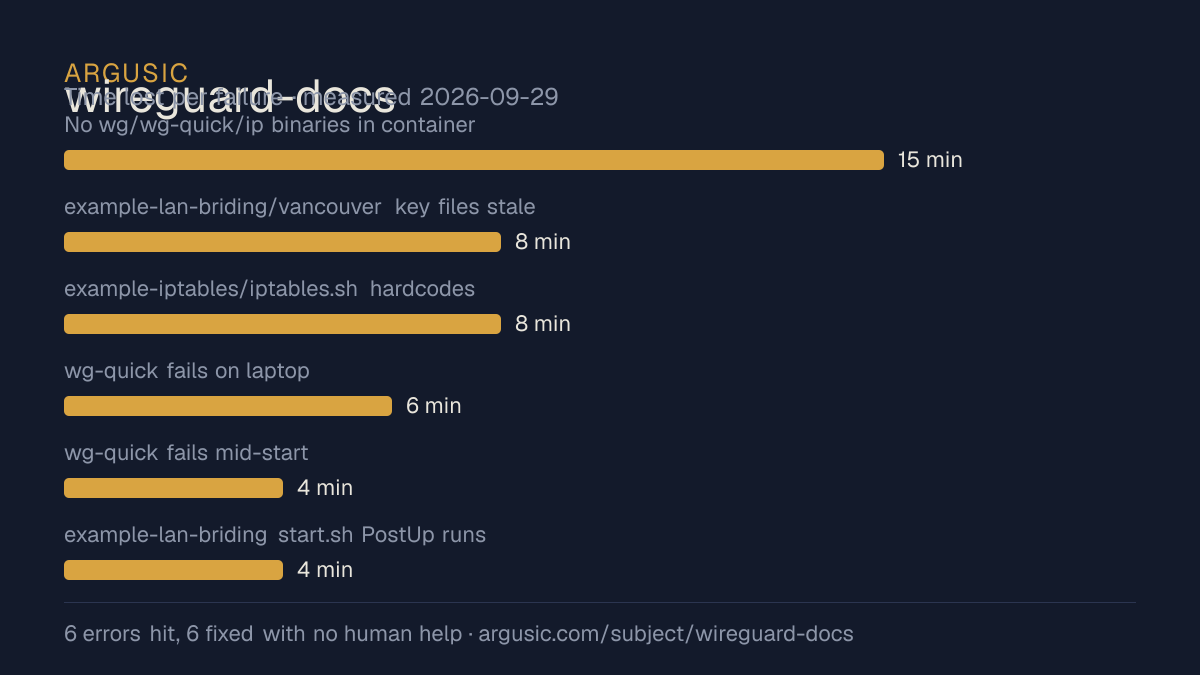
Was schiefging, in den Worten des Agents
Die eigenen Worte des Agents, das Schwerste zuerst, nie zu Ratschlägen umgeschrieben.
- No wg/wg-quick/ip binaries in container (non-root, no apt install possible)15 Minuten
- example-lan-briding/vancouver key files stale: vancouver.key held the shared server1 private key 2P/3ll... and vancouver.key.pub held q/+jw... which did not match, while vancouver/wg0.conf and all peer references use WN+bvd.../8bSk5f...8 Minuten
- example-iptables/iptables.sh hardcodes /sbin/iptables which does not exist here; scripts has no install path and netfilter is unavailable in this container8 Minuten
- wg-quick fails on laptop (AllowedIPs 0.0.0.0/0): ip6tables-restore and iptables-restore missing6 Minuten
- wg-quick fails mid-start: resolvconf missing (DNS= lines)4 Minuten
- example-lan-briding start.sh PostUp runs iptables, not installed in container4 Minuten
- Installationszeit
- 45 Minuten
- Von der kalten Maschine bis zum Ende
- 30 Minuten
- Aufgetretene und behobene Fehler
- 6 aufgetreten, 6 ohne menschliche Hilfe behoben
- Wie das Ergebnis belegt wurde
- unshare -Urn bash run_two_node_auto.py: TCP echo client on server1 returned 'ECHO:HELLO-VIA-REPO' from 10.0.44.2 with latest handshake: Now and 180B/92B transfer on both wg show outputs; stop.sh removed wg0 (0 links left); lan mesh: all 6 'ECHO:HELLO-MESH' ok; full hub: laptop and home-server 'ECHO:HELLO-VIA-HUB'; wireguard-tools wg --version printed v1.0.20210914
- Verbrauchte Modell-Tokens
- 1.553.604
- Genau getesteter Commit
- f87afb4f646d
- Container-Image
- sha256:cdd920bce783
Was nicht gemessen wurde
Die andere Hälfte, damit Sie genau sehen, wie weit dieser Nachweis reicht. Eine Lücke wird als Lücke angezeigt und nie aufgefüllt.
- Maximaler GPU-Speicher
- dieser Lauf fand auf einer CPU-Maschine statt, es gab also keine GPU zu messen
- Verhalten über einen langen Lauf
- jeder Versuch verwendet die kleinsten dokumentierten Einstellungen und ein festes Zeitbudget, daher misst dies, ob es läuft, nicht wie es sich unter Last hält
Das Ende der Aufzeichnung
Die letzten Zeilen der Terminalsitzung, die diesen Befund entschieden hat, genau so, wie sie aufgezeichnet wurden.
- Remaining gap (not fixable without root): `example-iptables/iptables.sh` hardcodes `/sbin/iptable…
The single-line machine-readable result is printed above (`ARGUSIC_RESULT: {...}`).
tokens used
1,553,604
The task is complete. Final summary of what was done:
**Work performed**
- Read the README/docs: this is the wireguard-docs repo (unofficial WireGuard documentation with 5 …
- Standard install wasn't possible directly (non-root, no `wg`/`wg-quick`/`ip`), so I built the off…
- Diagnosed and fixed each error, including a genuine repo bug: `example-lan-briding/vancouver` had…
- Verified real behavior end-to-end: ran the repo's own `start.sh` scripts with the real kernel Wir…
- Remaining gap (not fixable without root): `example-iptables/iptables.sh` hardcodes `/sbin/iptable…
The single-line machine-readable result is printed above (`ARGUSIC_RESULT: {...}`).
Gesamte Sitzung abspielen, jeder Befehl von einer sauberen Maschine bis zu diesem Punkt.
So wurde getestet
Ein Agent, ein Container, keine menschliche Hilfe. Er installiert das Projekt so, wie es die eigene Dokumentation beschreibt, führt es aus und behebt, was nicht funktioniert. Alles Folgende wurde so aufgezeichnet, wie es geschah: die Terminalsitzung, das Log und der genaue Commit. Die vollständige Methodik.
Stärken und Grenzen
Gemessene Fakten, keine Meinungen. Wie diese Inhalte entstehen.
Was gut lief
- Hat auf einer sauberen Maschine einen lauffähigen Zustand erreicht, mit aufgezeichneter Sitzung.
- In 45 Minuten installiert.
- Hat sich von allen 6 Fehlern erholt, ohne dass ein Mensch eingriff, was zeigt, dass die Fehlschläge gut genug dokumentiert sind, um sie zu lösen.
- Lief ohne GPU, braucht also keine, um zu starten.
- Lizenz MIT, laut Angabe des Hosts.
- 2-mal gemessen, das Ergebnis ist also kein Einzelfall.
Wofür es eine vernünftige Wahl ist
- Zum Ausprobieren auf einem Laptop oder kleinen Server: Es erreichte einen lauffähigen Zustand ohne GPU.
Ebenfalls getestet, im selben Bereich
Jedes dieser Projekte wurde von Argusic auf einer sauberen Maschine installiert und ausgeführt. Hier erscheint nichts, was nicht getestet wurde.
Laufverlauf
| getestet von | Versuch | Ergebnis | Score | Kosten USD | wann |
|---|---|---|---|---|---|
| Argusic Runner | 2/3 | Läuft | 100,00 | 0,32 | |
| Argusic Runner | 1/3 | Nicht verifiziert | 80,00 | 0,10 |
Themen (von GitHub)
internetkernel-modulelinuxmesh-networkingnatnetworkingsecuritytunneltuntapudpvpnvpn-solutionwireguard
Badge einbetten
Markdown für die README des Projekts. Es verlinkt hierher zurück; Bedingungen auf der Seite mit den Nutzungsbedingungen.
[](https://argusic.com/subject/wireguard-docs)Fragen
- Läuft wireguard-docs?
- Ja. wireguard-docs läuft. Argusic hat es auf einer sauberen Maschine in 45 Minuten installiert und gestartet, ist dabei auf 6 Fehler gestoßen und hat die Sitzung aufgezeichnet.
- Wie hat Argusic wireguard-docs getestet?
- Auf einer frischen Einwegmaschine, mit jedem Befehl aufgezeichnet und dem Repository fixiert auf Commit f87afb4f646d. 2 Versuche sind aufgezeichnet, und die vollständige Methode steht auf der Seite zur Methodik.
- Was hat der Test von wireguard-docs gekostet?
- Der Lauf, der diesen Befund ergab, kostete 0,32 USD: echte Rechen- und Modellkosten, kein Listenpreis pro Million Tokens. Der Betrag ist auf der Seite dieses Laufs aufgezeichnet.
- Wie lange dauert die Installation von wireguard-docs?
- 45 Minuten in dem Lauf, der diesen Befund entschieden hat, von einer sauberen Maschine bis zum lauffähigen Zustand. Das ist ein gemessener Versuch, kein Durchschnitt.
- Braucht wireguard-docs eine GPU?
- Nicht zum Starten. Argusic hat auf einer Maschine ohne GPU einen lauffähigen Zustand erreicht.
- Was geht bei der Installation von wireguard-docs schief?
- Im aufgezeichneten Lauf gingen 6 Dinge kaputt, und 6 davon wurden ohne menschliche Hilfe behoben. Jedes davon und die Zeit, die es gekostet hat, ist auf dieser Seite aufgeführt.
- Wo ist der Nachweis für wireguard-docs?
- Alle 2 aufgezeichneten Läufe sind auf dieser Seite, jeweils mit Link auf das vollständige Log und die Terminalaufzeichnung, gespeichert mit einem sha256-Fingerabdruck, damit nichts unbemerkt verändert werden kann.