Englisches Original: https://argusic.com/subject/adrian
Adrian
Open-Source-Sicherheitstool für AI-Agenten zur Laufzeit: überwacht und steuert AI-Agenten, erkennt bösartige Tool-Nutzung, Prompt-Injection und Policy-Drift in Echtzeit, bevor der Agent handelt.
LäuftQuelle: GitHubHomepagePythonApache-2.0Commit 73c6c1c41f2e
Python, Lizenz Apache-2.0. Das Projekt beschreibt sich selbst als: aarm, agent security, agentic ai, agentic security, agents, ai, ai agents und ai governance.
Adrian läuft. Ein Argusic-Agent hat es in 19 Minuten installiert und ist auf 6 Fehler gestoßen und hat jeden davon ohne Hilfe behoben. Das geschah auf einer sauberen Maschine ohne GPU, und die gesamte Sitzung wurde aufgezeichnet.
Python SDK v1.2.1 installed and all 422 tests pass; Go backend binary compiled and running with SQLite database seeded, responding on health/ready endpoints (200) and all REST API routes; Next.js frontend dashboard built as standalone and starts successfully.
Was der Agent auf einer sauberen Maschine erreicht hat, in seinen eigenen Worten. So wird gemessen
Von Argusic jedes Mal auf einer frischen Maschine gemessen. Jede Zahl verlinkt auf ihren Nachweis. Argusic Score 100 von 100 (der Mittelwert der Lauf-Scores dieses Projekts).
Auf einen Blick
Projektdaten von GitHub, oben auf dieser Seite verlinkt, aktualisiert . Testdaten von Argusic (CC BY 4.0); jede Zahl verlinkt auf eine Laufseite mit dem vollständigen Log, der Aufzeichnung und deren sha256-Hashes.
Was gemessen wurde
Aus dem Lauf, der diesen Befund entschieden hat. Jede Zeile ist ein aufgezeichneter Wert, keine Schätzung.
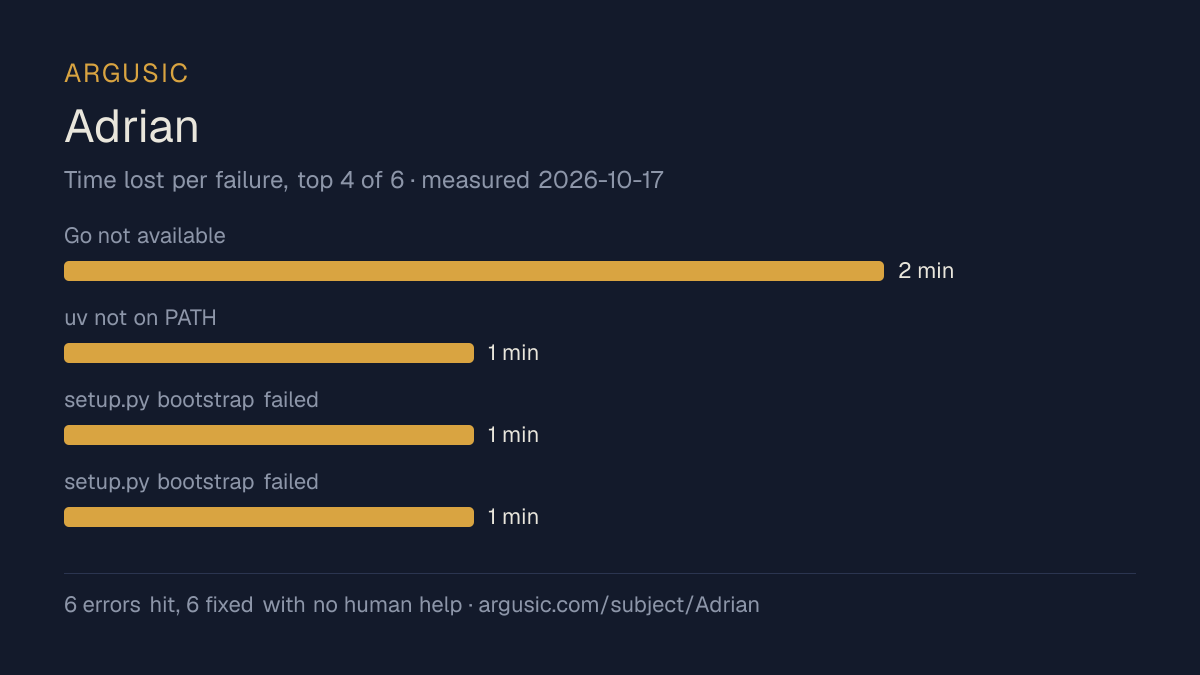
Was schiefging, in den Worten des Agents
Die eigenen Worte des Agents, das Schwerste zuerst, nie zu Ratschlägen umgeschrieben.
- Go not available; required for backend compilation2 Minuten
- uv not on PATH (installed in user site-packages)1 Minute
- setup.py bootstrap failed: migrations not found at /app/migrations1 Minute
- setup.py bootstrap failed: GGUF file not found1 Minute
- TypeScript SDK tests cannot run: Node 18 lacks styleText and vitest requires Node >=20
- Frontend standalone server name resolution (hostname not 127.0.0.1)
- Installationszeit
- 19 Minuten
- Von der kalten Maschine bis zum Ende
- 18 Minuten
- Aufgetretene und behobene Fehler
- 6 aufgetreten, 6 ohne menschliche Hilfe behoben
- Wie das Ergebnis belegt wurde
- Python SDK: 'python -m pytest sdk/python/tests -v' exited 0, 422 passed. Backend: 'go test ./...' exited 0, 11 packages ok. Backend binary: curl http://localhost:8090/healthz returned 200, curl http://localhost:8090/readyz returned 200 with {"ok":true,"checks":{"db":"ok","classifier":"ok"}}. Full API: login, change-password (204), agent-profiles CRUD, key creation, policy, stats, verdicts, events, audit-log all returned correct JSON data.
- Verbrauchte Modell-Tokens
- 249.830
- Genau getesteter Commit
- 73c6c1c41f2e
- Container-Image
- sha256:cdd920bce783
Was nicht gemessen wurde
Die andere Hälfte, damit Sie genau sehen, wie weit dieser Nachweis reicht. Eine Lücke wird als Lücke angezeigt und nie aufgefüllt.
- Maximaler GPU-Speicher
- dieser Lauf fand auf einer CPU-Maschine statt, es gab also keine GPU zu messen
- Verhalten über einen langen Lauf
- jeder Versuch verwendet die kleinsten dokumentierten Einstellungen und ein festes Zeitbudget, daher misst dies, ob es läuft, nicht wie es sich unter Last hält
Sitzung ansehen
Der gesamte Lauf, von einer sauberen Maschine aus, in der tatsächlichen Geschwindigkeit. Nichts ist geschnitten, nichts beschleunigt.
Eine Aufzeichnung von Versuch 1, gelaufen am , der Versuch, der den obigen Befund entschieden hat. Die Terminalaufzeichnung, aus der es erstellt wurde, ist der Nachweis, gespeichert mit einem sha256-Fingerabdruck; das Video ist ein Rendering davon. Vom Video-Host wird nichts geladen, bis Sie auf Abspielen drücken.
Das Ende der Aufzeichnung
Die letzten Zeilen der Terminalsitzung, die diesen Befund entschieden hat, genau so, wie sie aufgezeichnet wurden.
?     github.com/secureagentics/Adrian/backend/internal/config  [no test files]
ok    github.com/secureagentics/Adrian/backend/internal/db  0.085s
ok    github.com/secureagentics/Adrian/backend/internal/engine  0.070s
ok    github.com/secureagentics/Adrian/backend/internal/notifications  2.009s
?     github.com/secureagentics/Adrian/backend/internal/proto  [no test files]
?     github.com/secureagentics/Adrian/backend/internal/store  [no test files]
ok    github.com/secureagentics/Adrian/backend/internal/ws  0.529s
?     github.com/secureagentics/Adrian/backend/migrations  [no test files]
Here is my final report:
tokens used
249,830
Here is my final report:
Gesamte Sitzung abspielen, jeder Befehl von einer sauberen Maschine bis zu diesem Punkt.
So wurde getestet
Ein Agent, ein Container, keine menschliche Hilfe. Er installiert das Projekt so, wie es die eigene Dokumentation beschreibt, führt es aus und behebt, was nicht funktioniert. Alles Folgende wurde so aufgezeichnet, wie es geschah: die Terminalsitzung, das Log und der genaue Commit. Die vollständige Methodik.
Stärken und Grenzen
Gemessene Fakten, keine Meinungen. Wie diese Inhalte entstehen.
Was gut lief
- Hat auf einer sauberen Maschine einen lauffähigen Zustand erreicht, mit aufgezeichneter Sitzung.
- In 19 Minuten installiert.
- Hat sich von allen 6 Fehlern erholt, ohne dass ein Mensch eingriff, was zeigt, dass die Fehlschläge gut genug dokumentiert sind, um sie zu lösen.
- Lief ohne GPU, braucht also keine, um zu starten.
- Lizenz Apache-2.0, laut Angabe des Hosts.
Was nicht lief oder unbekannt ist
- Bisher einmal gemessen. Ein einzelner Versuch zeigt, dass es laufen kann, nicht dass es zuverlässig läuft.
Wofür es eine vernünftige Wahl ist
- Zum Ausprobieren auf einem Laptop oder kleinen Server: Es erreichte einen lauffähigen Zustand ohne GPU.
Ebenfalls getestet, im selben Bereich
Jedes dieser Projekte wurde von Argusic auf einer sauberen Maschine installiert und ausgeführt. Hier erscheint nichts, was nicht getestet wurde.
Laufverlauf
Themen (von GitHub)
aarmagent-securityagentic-aiagentic-securityagentsaiai-agentsai-governanceai-securitylangchainlanggraphllm-securitymcpmcp-securityobservabilityopenai-agentsprompt-injectionruntime-securityself-hostedthreat-detection
Badge einbetten
Markdown für die README des Projekts. Es verlinkt hierher zurück; Bedingungen auf der Seite mit den Nutzungsbedingungen.
[](https://argusic.com/subject/adrian)Fragen
- Läuft Adrian?
- Ja. Adrian läuft. Argusic hat es auf einer sauberen Maschine in 19 Minuten installiert und gestartet, ist dabei auf 6 Fehler gestoßen und hat die Sitzung aufgezeichnet.
- Wie hat Argusic Adrian getestet?
- Auf einer frischen Einwegmaschine, mit jedem Befehl aufgezeichnet und dem Repository fixiert auf Commit 73c6c1c41f2e. Ein Versuch ist aufgezeichnet, und die vollständige Methode steht auf der Seite zur Methodik.
- Was hat der Test von Adrian gekostet?
- Der Lauf, der diesen Befund ergab, kostete 0,08 USD: echte Rechen- und Modellkosten, kein Listenpreis pro Million Tokens. Der Betrag ist auf der Seite dieses Laufs aufgezeichnet.
- Wie lange dauert die Installation von Adrian?
- 19 Minuten in dem Lauf, der diesen Befund entschieden hat, von einer sauberen Maschine bis zum lauffähigen Zustand. Das ist ein gemessener Versuch, kein Durchschnitt.
- Braucht Adrian eine GPU?
- Nicht zum Starten. Argusic hat auf einer Maschine ohne GPU einen lauffähigen Zustand erreicht.
- Was geht bei der Installation von Adrian schief?
- Im aufgezeichneten Lauf gingen 6 Dinge kaputt, und 6 davon wurden ohne menschliche Hilfe behoben. Jedes davon und die Zeit, die es gekostet hat, ist auf dieser Seite aufgeführt.
- Wo ist der Nachweis für Adrian?
- Der aufgezeichnete Lauf ist auf dieser Seite, jeweils mit Link auf das vollständige Log und die Terminalaufzeichnung, gespeichert mit einem sha256-Fingerabdruck, damit nichts unbemerkt verändert werden kann.