Englisches Original: https://argusic.com/subject/ssl-proxy
ssl-proxy
:lock: Einfacher Reverse-Proxy mit SSL ohne Konfiguration und mit echten automatisch generierten Zertifikaten (LetsEncrypt, selbstsigniert, bereitgestellt)
LäuftQuelle: GitHubGoMITCommit 7cf7ab6b7bb4
Go, Lizenz MIT. Das Projekt beschreibt sich selbst als: autogenerated certificates, certificate, certificate generation, certificates, go, golang, letsencrypt und letsencrypt certificates.
ssl-proxy läuft. Ein Argusic-Agent hat es in 7 Minuten installiert und ist auf 1 Fehler gestoßen und hat jeden davon ohne Hilfe behoben. Das geschah auf einer sauberen Maschine ohne GPU, und die gesamte Sitzung wurde aufgezeichnet.
ssl-proxy builds from source with make build, its go test suite passes 2/2, and in self-signed mode it terminates HTTPS on :4430 and proxies to an upstream HTTP server, returning 200 with the upstream body.
Was der Agent auf einer sauberen Maschine erreicht hat, in seinen eigenen Worten. So wird gemessen
Von Argusic jedes Mal auf einer frischen Maschine gemessen. Jede Zahl verlinkt auf ihren Nachweis. Argusic Score 100 von 100 (der Mittelwert der Lauf-Scores dieses Projekts).
Auf einen Blick
Projektdaten von GitHub, oben auf dieser Seite verlinkt, aktualisiert . Testdaten von Argusic (CC BY 4.0); jede Zahl verlinkt auf eine Laufseite mit dem vollständigen Log, der Aufzeichnung und deren sha256-Hashes.
Was gemessen wurde
Aus dem Lauf, der diesen Befund entschieden hat. Jede Zeile ist ein aufgezeichneter Wert, keine Schätzung.
Was schiefging, in den Worten des Agents
Die eigenen Worte des Agents, das Schwerste zuerst, nie zu Ratschlägen umgeschrieben.
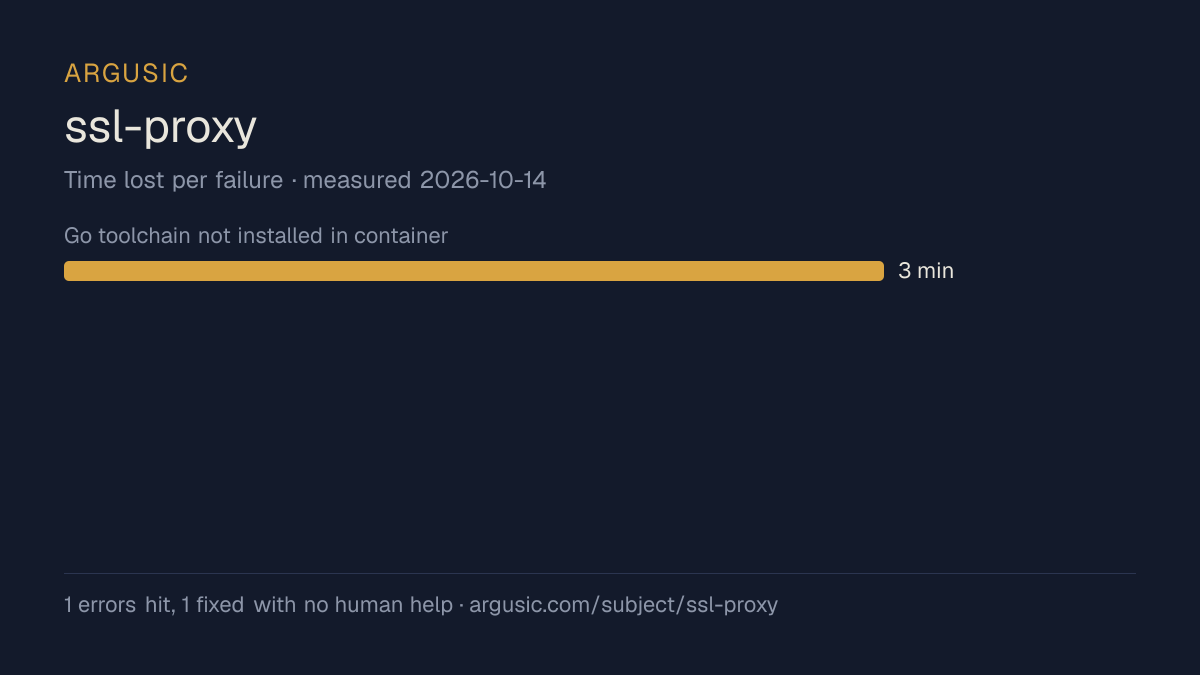
- Go toolchain not installed in container (no root to apt-install)3 Minuten
- Installationszeit
- 7 Minuten
- Von der kalten Maschine bis zum Ende
- 2 Minuten
- Aufgetretene und behobene Fehler
- 1 aufgetreten, 1 ohne menschliche Hilfe behoben
- Wie das Ergebnis belegt wurde
- make build exited 0 and produced ./ssl-proxy; make test exited 0 (2 passed, 2 total in reverseproxy); end-to-end: python3 -m http.server 8000 served 'hello from backend', then `curl -sk https://127.0.0.1:4430/` via the running ssl-proxy returned body 'hello from backend' with HTTP/2 200 and a valid TLS handshake
- Verbrauchte Modell-Tokens
- 50.981
- Genau getesteter Commit
- 7cf7ab6b7bb4
- Container-Image
- sha256:cdd920bce783
Was nicht gemessen wurde
Die andere Hälfte, damit Sie genau sehen, wie weit dieser Nachweis reicht. Eine Lücke wird als Lücke angezeigt und nie aufgefüllt.
- Maximaler GPU-Speicher
- dieser Lauf fand auf einer CPU-Maschine statt, es gab also keine GPU zu messen
- Verhalten über einen langen Lauf
- jeder Versuch verwendet die kleinsten dokumentierten Einstellungen und ein festes Zeitbudget, daher misst dies, ob es läuft, nicht wie es sich unter Last hält
Das Ende der Aufzeichnung
Die letzten Zeilen der Terminalsitzung, die diesen Befund entschieden hat, genau so, wie sie aufgezeichnet wurden.
server: SimpleHTTP/0.6 Python/3.12.3
content-length: 18
DONE
All verified. Final check of the repo state, then I'll report.
exec
/bin/sh -lc 'cd /work/repo && git status --short && ls ssl-proxy cert.pem key.pem 2>&1 | head -5' i…
 succeeded in 0ms:
ls: cannot access 'cert.pem': No such file or directory
ls: cannot access 'key.pem': No such file or directory
ssl-proxy
tokens used
50,981
Gesamte Sitzung abspielen, jeder Befehl von einer sauberen Maschine bis zu diesem Punkt.
So wurde getestet
Ein Agent, ein Container, keine menschliche Hilfe. Er installiert das Projekt so, wie es die eigene Dokumentation beschreibt, führt es aus und behebt, was nicht funktioniert. Alles Folgende wurde so aufgezeichnet, wie es geschah: die Terminalsitzung, das Log und der genaue Commit. Die vollständige Methodik.
Stärken und Grenzen
Gemessene Fakten, keine Meinungen. Wie diese Inhalte entstehen.
Was gut lief
- Hat auf einer sauberen Maschine einen lauffähigen Zustand erreicht, mit aufgezeichneter Sitzung.
- In 7 Minuten installiert.
- Hat sich von dem einen Fehler erholt, ohne dass ein Mensch eingriff, was zeigt, dass die Fehlschläge gut genug dokumentiert sind, um sie zu lösen.
- Lief ohne GPU, braucht also keine, um zu starten.
- Lizenz MIT, laut Angabe des Hosts.
Was nicht lief oder unbekannt ist
- Bisher einmal gemessen. Ein einzelner Versuch zeigt, dass es laufen kann, nicht dass es zuverlässig läuft.
Wofür es eine vernünftige Wahl ist
- Zum Ausprobieren auf einem Laptop oder kleinen Server: Es erreichte einen lauffähigen Zustand ohne GPU.
- Für eine schnelle Evaluierung: Es lief 7 Minuten nach dem Klonen.
Ebenfalls getestet, im selben Bereich
Jedes dieser Projekte wurde von Argusic auf einer sauberen Maschine installiert und ausgeführt. Hier erscheint nichts, was nicht getestet wurde.
Laufverlauf
Themen (von GitHub)
autogenerated-certificatescertificatecertificate-generationcertificatesgogolangletsencryptletsencrypt-certificatesnginxproxies-https-trafficproxyreverse-proxysecurityself-signed-certificatesslssl-certssl-certificatesssl-proxytlstls-proxy
Badge einbetten
Markdown für die README des Projekts. Es verlinkt hierher zurück; Bedingungen auf der Seite mit den Nutzungsbedingungen.
[](https://argusic.com/subject/ssl-proxy)Fragen
- Läuft ssl-proxy?
- Ja. ssl-proxy läuft. Argusic hat es auf einer sauberen Maschine in 7 Minuten installiert und gestartet, ist dabei auf 1 Fehler gestoßen und hat die Sitzung aufgezeichnet.
- Wie hat Argusic ssl-proxy getestet?
- Auf einer frischen Einwegmaschine, mit jedem Befehl aufgezeichnet und dem Repository fixiert auf Commit 7cf7ab6b7bb4. Ein Versuch ist aufgezeichnet, und die vollständige Methode steht auf der Seite zur Methodik.
- Was hat der Test von ssl-proxy gekostet?
- Der Lauf, der diesen Befund ergab, kostete 0,01 USD: echte Rechen- und Modellkosten, kein Listenpreis pro Million Tokens. Der Betrag ist auf der Seite dieses Laufs aufgezeichnet.
- Wie lange dauert die Installation von ssl-proxy?
- 7 Minuten in dem Lauf, der diesen Befund entschieden hat, von einer sauberen Maschine bis zum lauffähigen Zustand. Das ist ein gemessener Versuch, kein Durchschnitt.
- Braucht ssl-proxy eine GPU?
- Nicht zum Starten. Argusic hat auf einer Maschine ohne GPU einen lauffähigen Zustand erreicht.
- Was geht bei der Installation von ssl-proxy schief?
- Im aufgezeichneten Lauf ging 1 Sache kaputt, und 1 davon wurden ohne menschliche Hilfe behoben. Jedes davon und die Zeit, die es gekostet hat, ist auf dieser Seite aufgeführt.
- Wo ist der Nachweis für ssl-proxy?
- Der aufgezeichnete Lauf ist auf dieser Seite, jeweils mit Link auf das vollständige Log und die Terminalaufzeichnung, gespeichert mit einem sha256-Fingerabdruck, damit nichts unbemerkt verändert werden kann.