Original en anglais: https://argusic.com/subject/codex-security
codex-security
Le CLI Codex Security d'OpenAI et le SDK TypeScript pour trouver, valider et corriger les vulnérabilités de sécurité.
Fonctionnesource : GitHubpage d'accueilTypeScriptApache-2.0commit 8c78e6553215
TypeScript, sous licence Apache-2.0. Le projet se décrit ainsi : ai security, application security, cli, code scanning, codex, codex security, cybersecurity et devsecops.
codex-security fonctionne. Un agent Argusic l'a installé en 6 minutes et a rencontré 6 erreurs sur une machine propre sans GPU, et toute la session a été enregistrée.
TypeScript SDK builds and lints cleanly, CLI prints version 0.1.31 and full help, bun test suite passes 551+ tests, Python pytest suite passes 615+ tests, ruff lint/format pass, bundled plugin builds with 142 files, and pre-submit compatibility checks all pass.
Ce que l'agent a obtenu sur une machine propre, dans ses propres mots. Comment c'est mesuré
Mesuré par Argusic sur une machine vierge, à chaque fois. Chaque chiffre renvoie à ses preuves. Score Argusic de 94,3 sur 100 (la moyenne des scores des exécutions de ce projet).
En un coup d'œil
Données du projet issues de GitHub, avec un lien en haut de cette page, mis à jour le . Données de test d'Argusic (CC BY 4.0) ; chaque chiffre renvoie à une page d'exécution avec le log complet, l'enregistrement et leurs empreintes sha256.
Ce qui a été mesuré
Tiré de l'exécution qui a décidé ce verdict. Chaque ligne est une valeur enregistrée, pas une estimation.
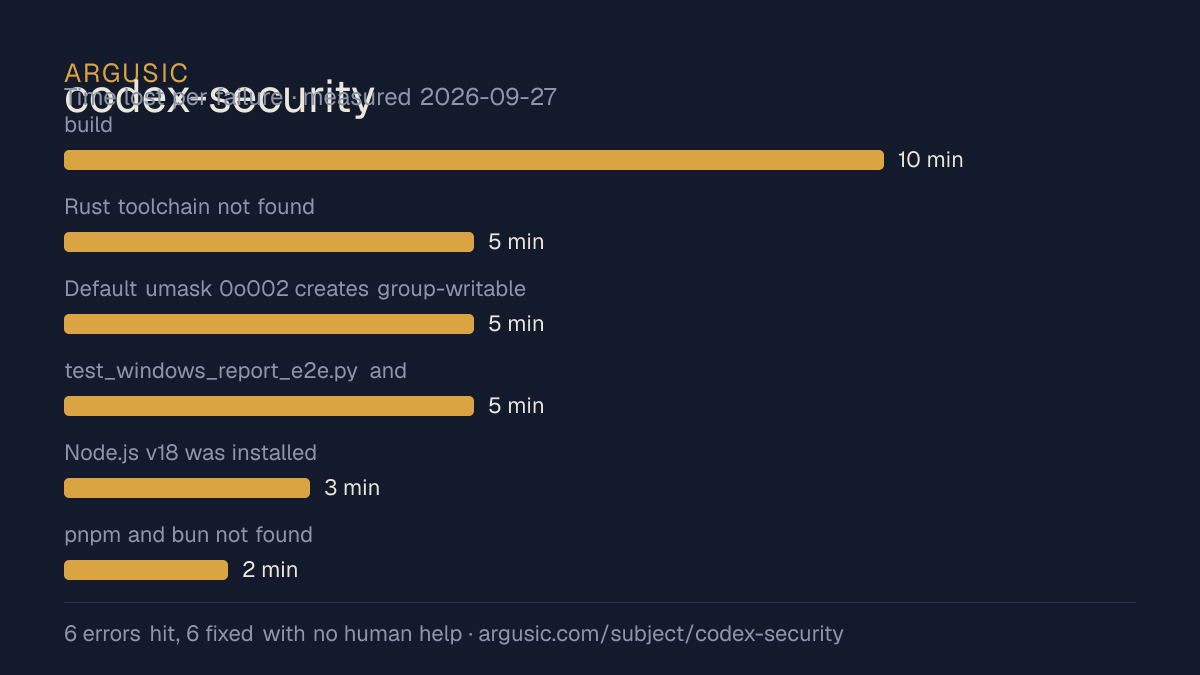
Ce qui s'est mal passé, dans les mots de l'agent
Les propres mots de l'agent, le plus grave en premier, jamais réécrits en conseils.
- Node.js v18.19.1 is too old (requires >=22.13.0)2 minutes
- pnpm not available and corepack signature verification failed for [email protected]1 minute
- Stale /work/repo/.npmrc with prefix=/home/runner/.npm-global prevented npm configuration changes0,5 minute
- Python pip install failed due to externally-managed environment0,5 minute
- Native prebuilt directory plugins/codex-security/native/prebuilt/ did not exist0,5 minute
- bwrap: No permissions to create a new namespace (kernel restriction)0,5 minute
- Temps d'installation
- 6 minutes
- De la machine vierge à la fin
- 15 minutes
- Erreurs rencontrées et corrigées
- 6 rencontrées, 5 corrigées sans aide humaine
- Comment le résultat a été prouvé
- bun test over 25 files exited 0 with 551 pass/7 skip/0 fail; python -m pytest over all plugin tests exited 0 with 615 pass/1 fail (Windows-only, expected)/4 skip; node bin/codex-security.mjs --version returned 0.1.31; --help returned help text with 20+ commands
- Tokens de modèle utilisés
- 79 006
- Commit exact testé
- 8c78e6553215
- Image de conteneur
- sha256:cdd920bce783
Ce qui n'a pas été mesuré
L'autre moitié, pour que vous voyiez exactement jusqu'où vont ces preuves. Une lacune est affichée comme une lacune et n'est jamais comblée.
- Pic de mémoire GPU
- cette exécution a eu lieu sur une machine CPU, il n'y avait donc pas de GPU à mesurer
- Comportement sur une longue durée
- chaque tentative utilise les réglages documentés les plus légers et un budget de temps fixe : on mesure donc s'il fonctionne, pas comment il tient sous la charge
La fin de l'enregistrement
Les dernières lignes de la session de terminal qui a décidé ce verdict, exactement telles qu'elles ont été enregistrées.
4. **Python externally-managed environment** — created a venv and installed plugin+test deps there
5. **Native prebuilt directory missing** — created stub files for all platforms so bundled plugin b…
6. **bwrap (bubblewrap) namespace restriction** in this container — some Argusic Agent config tests…
**Verified:**
- `bun test` over 25 test files: **551 pass, 7 skip, 0 fail**
- `python -m pytest` over all Python plugin tests: **615 pass, 1 fail (Windows E2E, expected on Lin…
- `codex-security --version` returns `0.1.31`
- `codex-security --help` shows 20+ commands
- `ruff check` and `ruff format --check` both pass
- TypeScript `tsc --noEmit` and `tsc -p tsconfig.ci.json` both succeed
- `check_plugin_source_compatibility.mjs` passes
- Bundled plugin builds with 142 files
Revoir toute la session, chaque commande depuis une machine propre jusqu'à ce point.
Comment le test a été mené
Un agent, un conteneur, aucune aide humaine. Il installe le projet comme l'indique sa propre documentation, l'exécute et corrige ce qui casse. Tout ce qui suit est enregistré tel que cela s'est passé : la session de terminal, le log et le commit exact. La méthode complète.
Points forts et limites
Des faits mesurés, pas des opinions. Comment ce site est rédigé.
Ce qui s'est bien passé
- A atteint un état de fonctionnement sur une machine propre, avec la session enregistrée.
- Installé en 6 minutes.
- A fonctionné sans GPU, il n'en a donc pas besoin pour démarrer.
- Sous licence Apache-2.0, selon son hébergeur.
- Mesuré 2 fois, le résultat n'est donc pas un cas isolé.
Ce qui ne s'est pas bien passé, ou n'est pas connu
- A rencontré 6 erreurs pendant l'installation, dont 1 n'a pas été résolue.
Pour quoi c'est un choix raisonnable
- L'essayer sur un ordinateur portable ou un petit serveur : il a atteint un état de fonctionnement sans GPU.
- Une évaluation rapide : il fonctionnait 6 minutes après le clone.
Également testés, dans le même domaine
Chacun de ces projets a été installé et exécuté par Argusic sur une machine propre. Rien n'apparaît ici sans avoir été testé.
Historique des exécutions
| testé par | tentative | résultat | score | coût USD | date |
|---|---|---|---|---|---|
| Argusic Runner | 2/3 | Fonctionne | 96,67 | 0,18 | |
| Argusic Runner | 1/3 | Fonctionne avec des mocks | 92,00 | 0,26 |
Sujets (depuis GitHub)
ai-securityapplication-securityclicode-scanningcodexcodex-securitycybersecuritydevsecopsnodejsnpmopenaisdksecuritytypescriptvulnerability-scanning
Intégrer le badge
Markdown pour le README du projet. Il renvoie vers cette page ; conditions sur la page des conditions.
[](https://argusic.com/subject/codex-security)Questions
- codex-security fonctionne-t-il ?
- Oui. codex-security fonctionne. Argusic l'a installé et lancé sur une machine propre en 6 minutes, en rencontrant 6 erreurs en route, et a enregistré la session.
- Comment Argusic a-t-il testé codex-security ?
- Sur une machine vierge et jetable, avec chaque commande enregistrée et le dépôt épinglé au commit 8c78e6553215. 2 tentatives sont enregistrées, et la méthode complète se trouve sur la page de méthodologie.
- Combien a coûté le test de codex-security ?
- L'exécution qui a produit ce verdict a coûté 0,18 USD : le coût réel du calcul et du modèle, pas un prix catalogue par million de tokens. Il est enregistré sur la page de cette exécution.
- Combien de temps faut-il pour installer codex-security ?
- 6 minutes lors de l'exécution qui a décidé ce verdict, d'une machine propre à un état de fonctionnement. Il s'agit d'une tentative mesurée, pas d'une moyenne.
- codex-security a-t-il besoin d'un GPU ?
- Pas pour démarrer. Argusic a atteint un état de fonctionnement sur une machine sans GPU.
- Qu'est-ce qui pose problème lors de l'installation de codex-security ?
- 6 problèmes sont survenus lors de l'exécution enregistrée, et 5 ont été corrigés sans aide humaine. Chacun, avec le temps qu'il a coûté, est listé sur cette page.
- Où sont les preuves pour codex-security ?
- Les 2 exécutions enregistrées se trouvent sur cette page, chacune avec un lien vers son log complet et son enregistrement du terminal, conservés avec une empreinte sha256 pour qu'ils ne puissent pas être modifiés discrètement.